Ví cứng tiền mã hóa mua sẵn bị cài chip ẩn để đánh cắp cụm từ khôi phục
Các nhà nghiên cứu phát hiện nhiều ví cứng Ledger mua từ một số đại lý ở Đông Nam Á và châu Âu đã bị cài cắm module eSIM và LTE ẩn để đánh cắp cụm từ khôi phục của người dùng. Ước tính đã có ít nhất 93 triệu USD bị đánh cắp từ các tài khoản bị ảnh hưởng, trong khi các sản phẩm mua trực tiếp từ hãng Ledger vẫn an toàn.
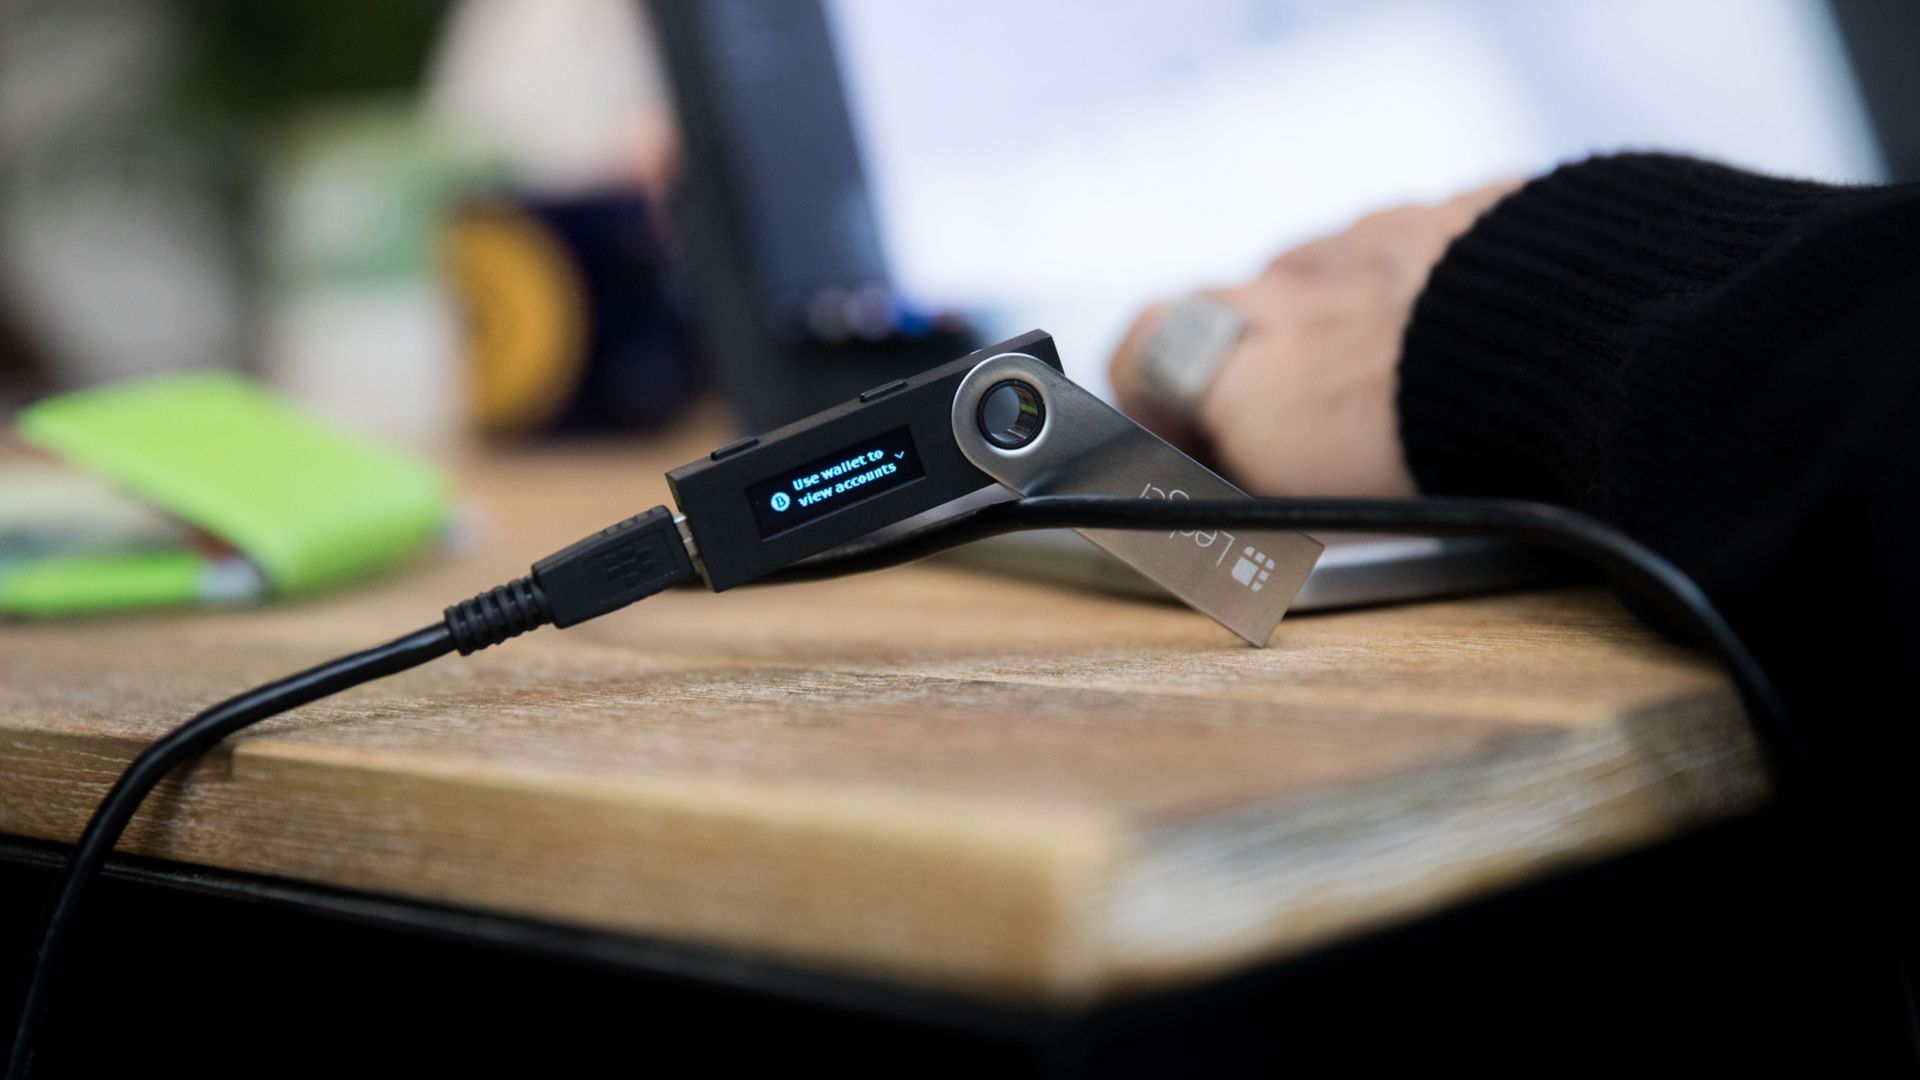
Người dùng tiền mã hóa thường được khuyên nên sở hữu một chiếc ví cứng như các dòng Ledger để tăng cường lớp bảo mật tối ưu. Tuy nhiên, ngay cả phương pháp này cũng không an toàn 100%, khi một cuộc điều tra đang diễn ra cho thấy các đại lý của Ledger tại Đông Nam Á và châu Âu đang bán ra những chiếc ví đã bị can thiệp, được gắn thêm các module eSIM và LTE để đánh cắp cụm từ khôi phục (recovery phrase). Tính đến nay, ít nhất 93 triệu USD đã bị rút khỏi số dư của người dùng. Các sản phẩm phần cứng được bán trực tiếp bởi Ledger hiện chưa bị ảnh hưởng.
Chiếc ví bị cài bẫy đầu tiên có nguồn gốc từ nhà bán lẻ Cryptobilis, đơn vị hiện đã tạm dừng mọi hoạt động bán ví cứng của tất cả các thương hiệu. Thiết bị vi phạm xuất phát từ một cửa hàng ở Malaysia, mặc dù Cryptobilis cũng kinh doanh tại Indonesia và Philippines. Nhà nghiên cứu Mark Karpelès đã tìm hiểu về các loại ví bị hack này trong một thời gian, và một trong số đó đến từ Amazon Japan, được mua từ một người bán Trung Quốc và vận chuyển từ Malaysia. Cryptobilis cũng phân phối các thương hiệu ví khác như Trezor, Coolwallet và Tangem, nhưng cho đến nay vẫn chưa có thông tin nào về việc bị nhiễm độc ngoài Ledger.
🔧 VÍ CỨNG TIỀN MÃ HÓA MUA SẴN BỊ CÀI CHIP ẨN ĐỂ ĐÁNH CẮP CỤM TỪ KHÔI PHỤC

Người dùng tiền mã hóa thường được khuyên nên sở hữu một chiếc ví cứng như các dòng Ledger để tăng cường lớp bảo mật tối ưu. Tuy nhiên, ngay cả phương pháp này cũng không an toàn 100%, khi một cuộc điều tra đang diễn ra cho thấy các đại lý của Ledger tại Đông Nam Á và châu Âu đang bán ra những chiếc ví đã bị can thiệp, được gắn thêm các module eSIM và LTE để đánh cắp cụm từ khôi phục (recovery phrase). Tính đến nay, ít nhất 93 triệu USD đã bị rút khỏi số dư của người dùng. Các sản phẩm phần cứng được bán trực tiếp bởi Ledger hiện chưa bị ảnh hưởng.

Chiếc ví bị cài bẫy đầu tiên có nguồn gốc từ nhà bán lẻ Cryptobilis, đơn vị hiện đã tạm dừng mọi hoạt động bán ví cứng của tất cả các thương hiệu. Thiết bị vi phạm xuất phát từ một cửa hàng ở Malaysia, mặc dù Cryptobilis cũng kinh doanh tại Indonesia và Philippines. Nhà nghiên cứu Mark Karpelès đã tìm hiểu về các loại ví bị hack này trong một thời gian, và một trong số đó đến từ Amazon Japan, được mua từ một người bán Trung Quốc và vận chuyển từ Malaysia. Cryptobilis cũng phân phối các thương hiệu ví khác như Trezor, Coolwallet và Tangem, nhưng cho đến nay vẫn chưa có thông tin nào về việc bị nhiễm độc ngoài Ledger.

🗞 Nguồn: Tom's Hardware

#vgsnews #vgs #tintuc
Nguồn: Tom's Hardware