Lầu Năm Góc lộ dữ liệu nhạy cảm của gần 3 triệu nhân sự quân sự và dân sự
Trung tâm Dữ liệu Nhân lực Quốc phòng Mỹ (DMDC) vừa xác nhận một vụ tấn công mạng kéo dài từ tháng 10/2025 đến tháng 7/2026. Sự cố này đã làm lộ thông tin cá nhân, bao gồm số An sinh Xã hội và chi tiết công việc của tổng cộng hơn 3 triệu người.
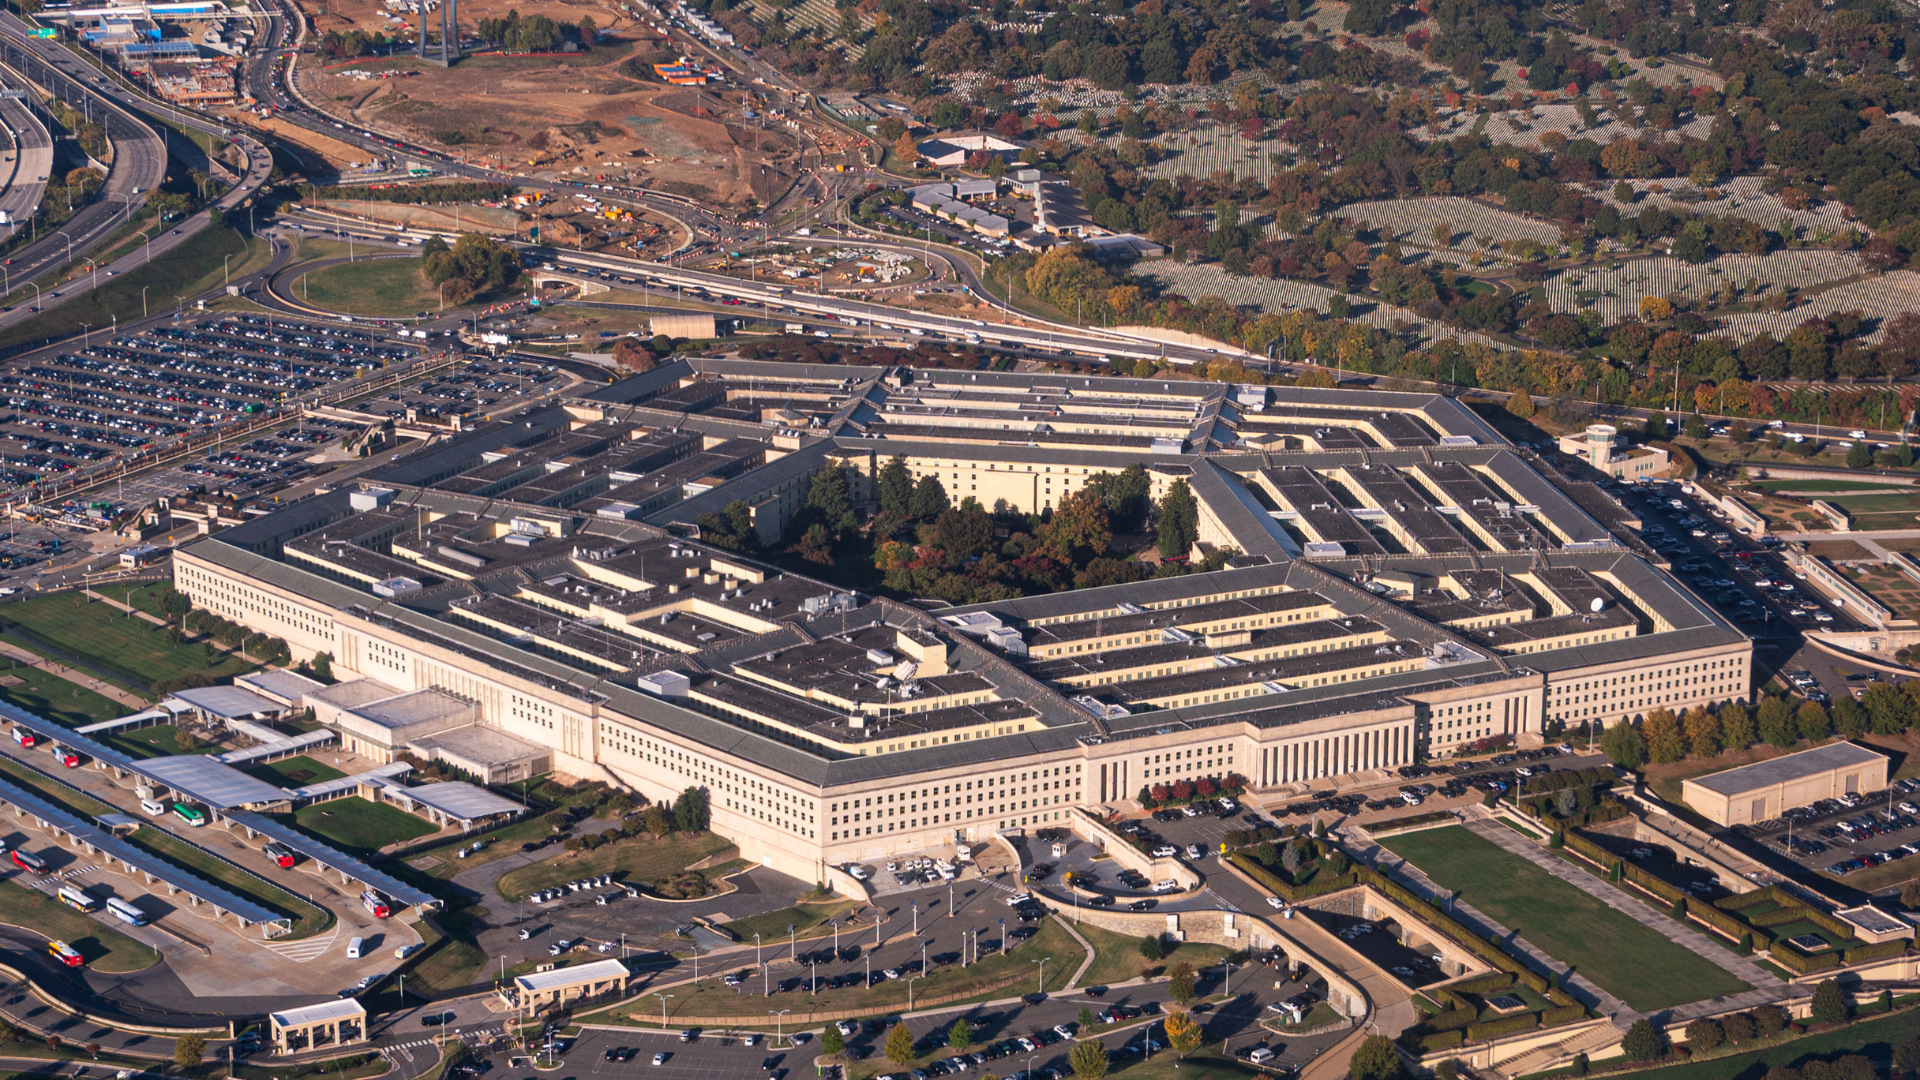
Trung tâm Dữ liệu Nhân lực Quốc phòng (DMDC) thuộc Bộ Quốc phòng Mỹ đã trải qua một vụ rò rỉ dữ liệu trong khoảng thời gian từ tháng 10/2025 đến tháng 7/2026, cho phép người dùng trái phép truy cập và có khả năng đánh cắp dữ liệu của 2,76 triệu hồ sơ liên quan đến nhân sự còn sống, cùng với 294.000 hồ sơ bổ sung liên quan đến những người đã qua đời. Theo ABC News, một số thông tin bị lộ bao gồm số An sinh Xã hội và chi tiết công việc của cả nhân sự quân sự lẫn dân sự.
Một quan chức quốc phòng Mỹ cho biết trong một tuyên bố: "Một hệ thống thông tin của Trung tâm Dữ liệu Nhân lực Quốc phòng đã bị truy cập trái phép thông tin nhận dạng cá nhân bởi một số lượng nhỏ người dùng không có thẩm quyền trong khoảng thời gian từ tháng 10/2025 đến tháng 7/2026. Ngay sau khi phát hiện, DMDC đã lập tức khắc phục lỗ hổng". Tuy nhiên, vị này cũng cho biết thêm rằng hiện tại vẫn chưa có bằng chứng nào cho thấy dữ liệu bị xâm phạm đã bị lạm dụng.
🔧 LẦU NĂM GÓC LỘ DỮ LIỆU NHẠY CẢM CỦA GẦN 3 TRIỆU NHÂN SỰ QUÂN SỰ VÀ DÂN SỰ

Trung tâm Dữ liệu Nhân lực Quốc phòng (DMDC) thuộc Bộ Quốc phòng Mỹ đã trải qua một vụ rò rỉ dữ liệu trong khoảng thời gian từ tháng 10/2025 đến tháng 7/2026, cho phép người dùng trái phép truy cập và có khả năng đánh cắp dữ liệu của 2,76 triệu hồ sơ liên quan đến nhân sự còn sống, cùng với 294.000 hồ sơ bổ sung liên quan đến những người đã qua đời. Theo ABC News, một số thông tin bị lộ bao gồm số An sinh Xã hội và chi tiết công việc của cả nhân sự quân sự lẫn dân sự.

Một quan chức quốc phòng Mỹ cho biết trong một tuyên bố: "Một hệ thống thông tin của Trung tâm Dữ liệu Nhân lực Quốc phòng đã bị truy cập trái phép thông tin nhận dạng cá nhân bởi một số lượng nhỏ người dùng không có thẩm quyền trong khoảng thời gian từ tháng 10/2025 đến tháng 7/2026. Ngay sau khi phát hiện, DMDC đã lập tức khắc phục lỗ hổng". Tuy nhiên, vị này cũng cho biết thêm rằng hiện tại vẫn chưa có bằng chứng nào cho thấy dữ liệu bị xâm phạm đã bị lạm dụng.

🗞 Nguồn: Tom's Hardware

#vgsnews #vgs #tintuc
Nguồn: Tom's Hardware