Lỗ hổng bảo mật nghiêm trọng trên router Asus cho phép kẻ tấn công thực thi lệnh
Các tệp cấu hình VPN độc hại và mã gỡ lỗi còn sót lại đang tạo ra lỗ hổng bảo mật nghiêm trọng trên nhiều dòng router Asus. Kẻ tấn công có thể lợi dụng điều này để thực thi lệnh tùy ý và chiếm quyền điều khiển thiết bị.
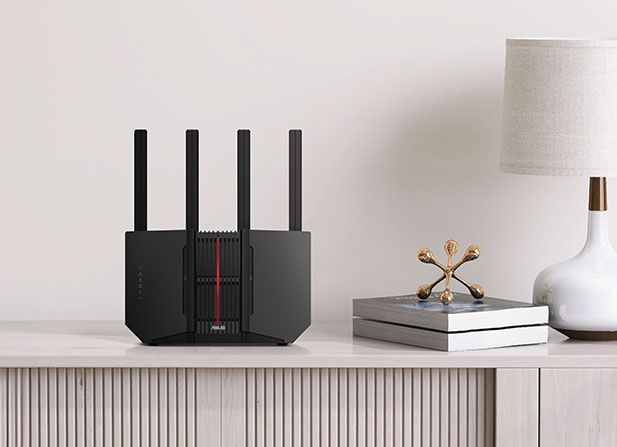
Một "tệp cấu hình máy khách VPN được tạo sẵn" do người dùng hoặc kẻ tấn công đã đăng nhập tải lên thông qua giao diện quản lý web của router Asus có thể cho phép kẻ xấu "thực thi các lệnh tùy ý", đây là một rủi ro bảo mật nghiêm trọng mà hãng đã tiến hành vá lỗi. Một lỗi thứ hai, hoàn toàn riêng biệt sử dụng mã gỡ lỗi bị bỏ quên ở trạng thái hoạt động, cho phép kẻ tấn công bỏ qua các bước kiểm tra bảo mật để bật Telnet và có thể cho phép chạy các lệnh "với quyền root", có khả năng ảnh hưởng đến các thiết bị kết nối với router.
Asus khuyến cáo người dùng "chỉ nhập tệp cấu hình máy khách VPN từ các nguồn đáng tin cậy". Hai mã định danh lỗi CVE-2026-14157 và CVE-2026-13313 đạt điểm 9.4 và 8.9 trên tổng số 10 theo thang đo CVSS 4.0, dùng để đo lường mức độ nghiêm trọng của lỗ hổng. Asus nêu tên các dòng phần mềm thay vì từng mẫu máy cụ thể: phiên bản 3.0.0.6_102 chịu ảnh hưởng bởi cả hai lỗi, trong khi các dòng 3.0.0.4_386 và 3.0.0.4_388 cũng bị ảnh hưởng bởi lỗi liên quan đến Telnet.
🔧 LỖ HỔNG BẢO MẬT NGHIÊM TRỌNG TRÊN ROUTER ASUS CHO PHÉP KẺ TẤN CÔNG THỰC THI LỆNH

Một "tệp cấu hình máy khách VPN được tạo sẵn" do người dùng hoặc kẻ tấn công đã đăng nhập tải lên thông qua giao diện quản lý web của router Asus có thể cho phép kẻ xấu "thực thi các lệnh tùy ý", đây là một rủi ro bảo mật nghiêm trọng mà hãng đã tiến hành vá lỗi. Một lỗi thứ hai, hoàn toàn riêng biệt sử dụng mã gỡ lỗi bị bỏ quên ở trạng thái hoạt động, cho phép kẻ tấn công bỏ qua các bước kiểm tra bảo mật để bật Telnet và có thể cho phép chạy các lệnh "với quyền root", có khả năng ảnh hưởng đến các thiết bị kết nối với router.

Asus khuyến cáo người dùng "chỉ nhập tệp cấu hình máy khách VPN từ các nguồn đáng tin cậy". Hai mã định danh lỗi CVE-2026-14157 và CVE-2026-13313 đạt điểm 9.4 và 8.9 trên tổng số 10 theo thang đo CVSS 4.0, dùng để đo lường mức độ nghiêm trọng của lỗ hổng. Asus nêu tên các dòng phần mềm thay vì từng mẫu máy cụ thể: phiên bản 3.0.0.6_102 chịu ảnh hưởng bởi cả hai lỗi, trong khi các dòng 3.0.0.4_386 và 3.0.0.4_388 cũng bị ảnh hưởng bởi lỗi liên quan đến Telnet.

🗞 Nguồn: Tom's Hardware

#vgsnews #vgs #tintuc
Nguồn: Tom's Hardware